SOC 2與ISO 27001雙認證成趨勢 安永:資安是企業信任基準
【記者呂承哲/台北報導】在數位轉型加速的時代,資訊安全已不再只是技術問題,而是企業建立信任與競爭力的核心資產。無論是新創SaaS平臺,或是面對大型客戶的成熟服務商,都面臨相同挑戰:如何有效且透明地向外界證明自身的資訊保護能力?
安永聯合會計師事務所科技風險服務執行總監黃誌緯指出,SOC 2報告與ISO 27001認證是目前國際市場最廣受認可的兩大資訊安全評估標準,經常出現在招標文件、安全問卷、供應商審查及投資評估名單中。
SOC 2由美國會計師協會(AICPA)及國際審計與認證標準理事會(IAASB)制定,專注於資訊安全控管,評估範疇包括安全性、可用性、處理完整性、機密性及隱私性。報告分為Type I(單一時點設計評估)與Type II(6至12個月實際執行評估),重點在於讓客戶「看得見」企業如何落實資安措施。
ISO 27001則提供完整的資訊安全管理系統(ISMS)框架,涵蓋政策、流程、人員與技術,並採風險導向。企業需通過第三方認證,並每年接受監督審查,確保持續改進,凸顯制度化與結構化的控管。
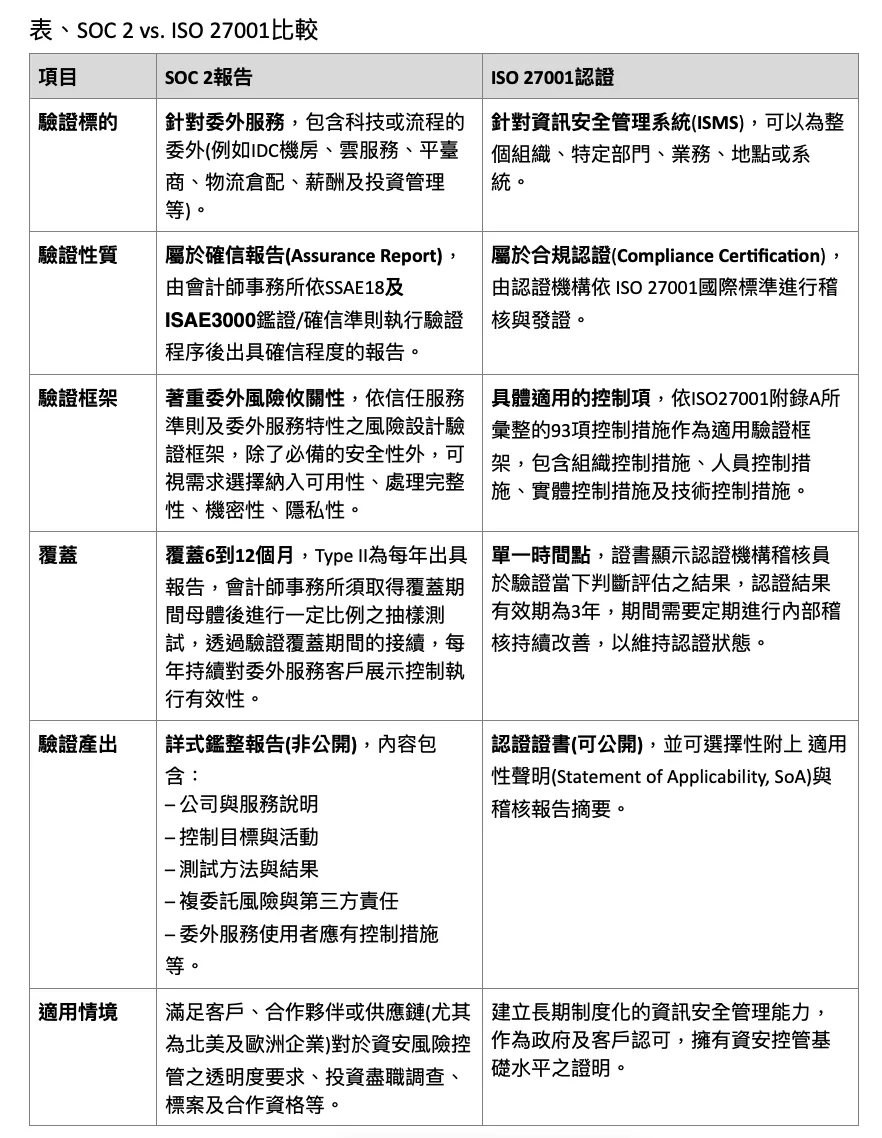
黃誌緯表示,SOC 2強調透明信任,ISO 27001則展示結構化管理,兩者相輔相成。越來越多企業選擇「雙認證」,透過ISO 27001導入控管體系,再藉SOC 2報告展現透明度,既滿足市場與監管需求,也強化客戶信任。
安永管理顧問股份有限公司總經理張騰龍補充,資訊安全已從「成本中心」轉變為「信任引擎」。正確的認證框架,不僅能贏得客戶與合作夥伴的信任,更是企業永續經營與全球擴張的基石。
 點擊閱讀下一則新聞