駭客借AI加速網攻 資安署:800萬筆個資受影響
政府提醒企業儘速修補漏洞、通知用戶
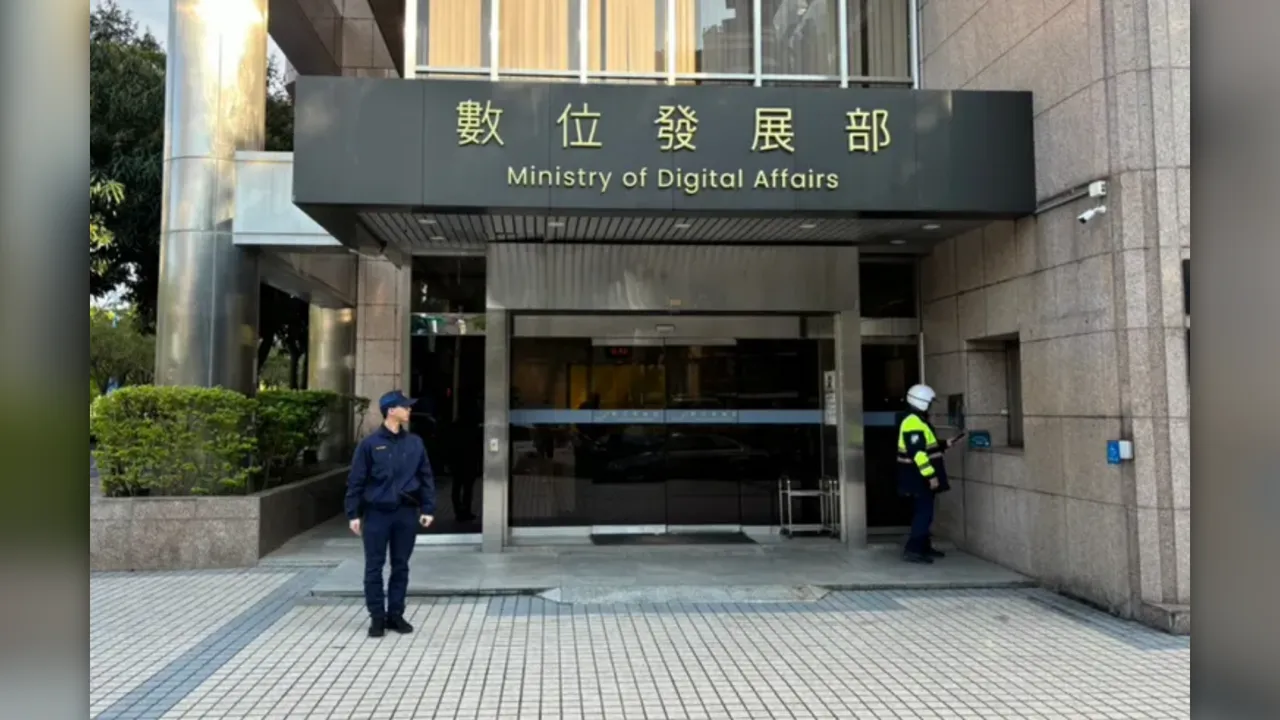
【記者許庭豪/台北報導】近期公私部門接連傳出資安事件,數位發展部資通安全署今(12)日表示,駭客運用AI協助網路攻擊已經是國際趨勢,台灣目前有10多家業者受害,約800萬筆個資受影響,企業如果發現個資外洩,應儘速修補漏洞並通知用戶。
公私部門通報途徑不同
根據《中央社》報導,資安署副署長周智禾今天在行政院會後記者會指出,近期案件涉及政府機關與民間企業,但兩者適用的通報規定不同。受《資通安全管理法》納管的機關,發現資安事件後須在1小時內通報。先前台北市政府工務局大地工程處臉書粉絲專頁帳密遭竊,以及外交部領事事務局系統遭駭、部分資料外洩,都已依規定通報完成處置。
而91APP、易遊網、永豐銀行等民間企業,周智禾說,相關個資事件須依各目的事業主管機關的規定通報,再由主管機關轉知相關單位。
提醒企業縮小個資蒐集範圍
周智禾表示,駭客借助AI發動網攻是國際趨勢,日本、韓國近期也有類似事件。他說,台灣目前有10多家業者受害,約800萬筆個資受影響。數發部呼籲企業發現外洩後,儘快找出並修補漏洞、通知受影響用戶,同時檢視是否蒐集了超出業務需要的個資。
對民眾而言,個資外洩也可能增加遭詐騙接觸的風險。數發部提醒提高警覺,並表示將持續提供技術支援,協助企業應對。
 點擊閱讀下一則新聞