FBI爆史詩級資安醜聞!數萬員工住址、家屬、秘密任務全被駭
專抓駭客卻失守 部分員工看新聞才知個資被偷
【李子凡/綜合報導】美國聯邦調查局(FBI)爆出極其難堪的重大資安事件。專門調查間諜、駭客與國安威脅的FBI,如今自己卻成為駭客下手目標,而且外洩的還不是一般行政資料,而是可能涉及數萬名現任與前員工的住址、社會安全號碼、家屬資訊、秘密職務,甚至反情報與俄羅斯、中國、伊朗相關國安任務。資安專家警告,這起事件可能躋身美國史上後果最嚴重的政府資料外洩案之一。
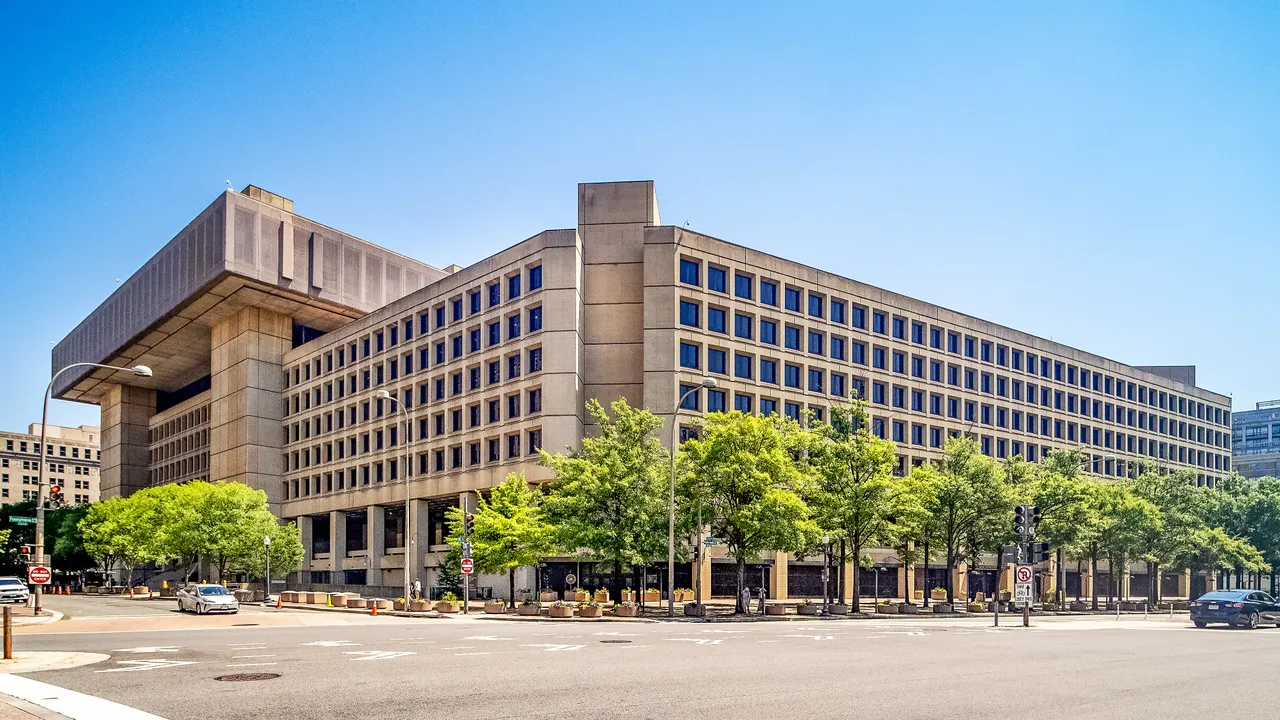
《紐約時報》報導,駭客組織ShinyHunters近來宣稱,已從FBI求職網站FBIJobs.gov竊取大量人事資料,受影響人數可能達數萬人。近一周過去,FBI仍在釐清駭客究竟如何入侵,以及實際遭竊資料規模有多大。
更尷尬的是,不少FBI現任與前員工最初並不是從內部通報得知,而是直到媒體周二報導後才知道資料可能遭駭。隔天,FBI內部還發出一封提醒員工「10月是網路安全意識月」的電子郵件,讓部分人直呼時機極其諷刺。
內部告知員工「以最壞情況處理」
直到周五,FBI高層才在內部備忘錄中正式將事件定性為「網路安全事件」,並承認員工個人資訊遭竊。備忘錄甚至直接表示,當局目前是以最壞情況處理,也就是假設駭客已經「外洩所有FBI員工的個人識別資訊」。
FBI因此要求員工無論在家或工作場所都必須提高警覺,遇到陌生接觸或威脅立即回報,不要接聽不明電話,甚至建議將語音信箱改用AI生成聲音,以降低真實聲音被濫用的風險。
然而,直到現在仍有許多現任與前員工完全不知道自己的名字是否出現在遭駭資料中,有人甚至焦急詢問媒體記者,想知道自己是否應該立刻採取措施保護家人。
反情報、毒品與國安威脅工作內容全洩
《紐約時報》檢視部分遭駭樣本後發現,內容之敏感程度遠超一般個資外洩。資料包括現任與前FBI人員姓名、住家地址、電話、工作電子郵件、社會安全號碼、出生日期與到職日期。
除此之外,部分紀錄還列出配偶與其他緊急聯絡人的姓名與電話,有些甚至包含父母、兄弟姊妹及子女資料。
更驚人的是,遭竊資料中還包含員工所屬單位、職稱及主管姓名。部分部門可能只是一般行政單位,但也有紀錄直接揭露極敏感任務,包括反情報、毒品調查,以及專門處理俄羅斯、中國與伊朗國安威脅的工作單位。這些人平時本來就必須極力保護自己的工作內容與身分,避免成為外國情報機構或犯罪集團的目標,如今卻可能一次整批曝光。
ShinyHunters還聲稱竊得員工醫療資料,包括精神健康紀錄、血液與尿液檢測文件,以及更多背景調查資料。不過這部分目前尚未完全獲得獨立證實。
資安專家最擔心的,是這些資料若落入外國情報機構手中,可用來建立FBI人員完整個人檔案,甚至追蹤臥底探員或未來被派往敏感職務的人員多年。搭配AI與其他暗網外洩資料,危害更可能被進一步放大。
前英國國家網路安全中心主管Ciaran Martin警告,這起事件可能對FBI實際行動能力造成「巨大衝擊」,甚至可能比十多年前中國被指竊取超過2000萬筆美國人事管理局資料的事件更嚴重。他指出,當年即使資料落入中國手中,至少外界知道北京不太可能把資料公開出售;如今面對的是以勒索與販售資料聞名的犯罪駭客集團,風險完全不同。
駭客聲稱「為報復」但不打算公開資料
ShinyHunters表示,這次攻擊是為了報復FBI今年春季發布公開警告,指該組織會以威脅、騷擾方式逼迫受害者及其家人就範。駭客要求FBI撤回相關警告,否則將面臨進一步後果。
但該組織周一又突然改口,聲稱從一開始就沒打算把資料公開,還把整起攻擊形容成一場「保護我們生意的行銷活動」,並稱目標已達成,不會再對資料採取進一步行動。
問題是,即使ShinyHunters真的不公開,資安研究人員仍警告,資料依舊可能被私下轉賣給犯罪組織或外國政府,因此威脅根本沒有消失。
FBI目前也還沒完全搞清楚駭客究竟怎麼闖進來。ShinyHunters聲稱是利用Oracle PeopleSoft軟體中的零日漏洞,但Google資安團隊日前指出,該組織近期正在大規模利用一個今年6月已公開並推出修補程式的PeopleSoft漏洞。消息人士透露,調查人員目前認為,這個已知漏洞很可能與FBI人事資料遭竊有關。
媒體分析指出,對一個天天警告企業與民眾防駭、又負責追查全球網路犯罪的機構來說,這次事件之所以格外難堪,不只是因為「FBI也被駭」,而是被拿走的資料很可能正是它最不該失守的那一類:探員是誰、住哪裡、家人是誰、做什麼秘密任務。真正的損害有多大,目前恐怕連FBI自己都還沒完全掌握。
 點擊閱讀下一則新聞