
馬偕醫院遭駭1660萬筆病人個資 傳被網拍遭詐團買下!衛福部回應了
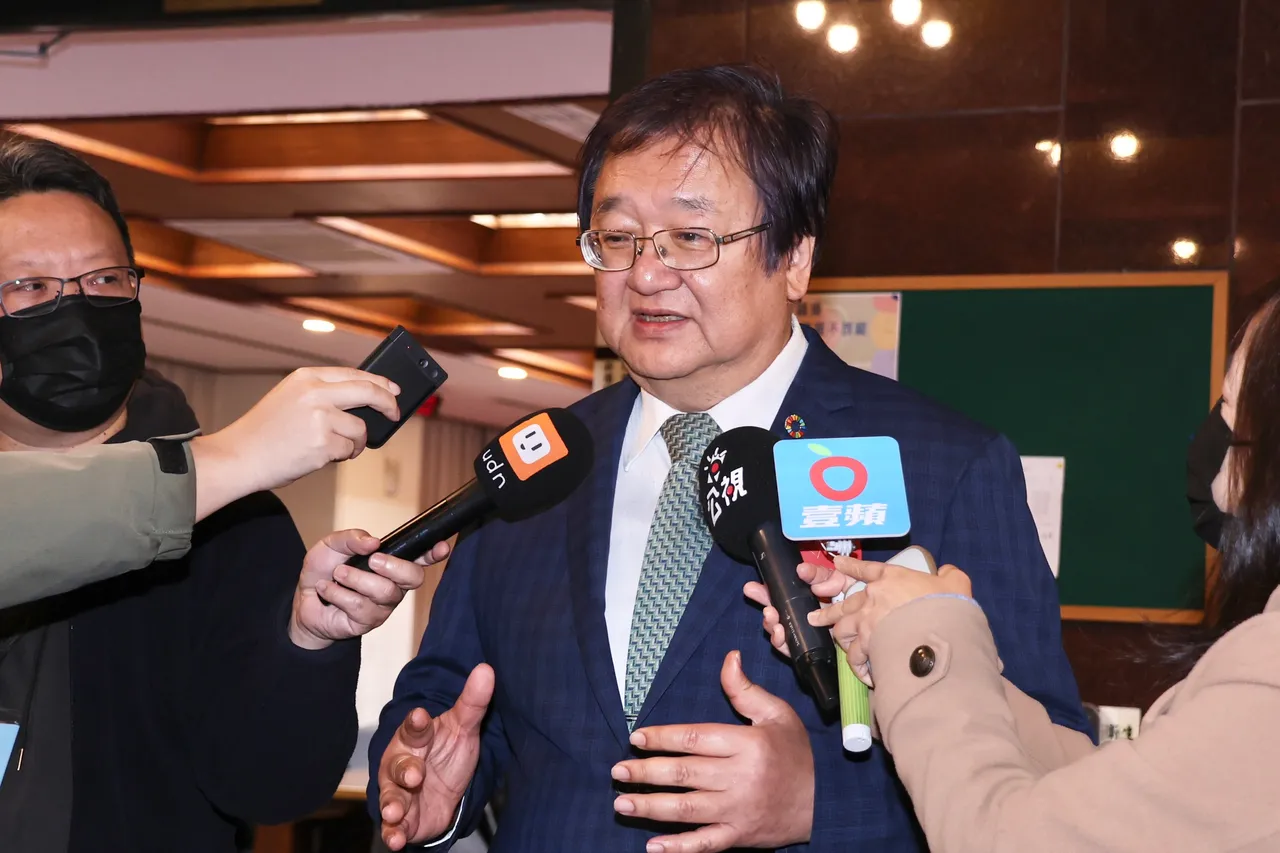
【記者張綵茜/台北報導】馬偕醫院遭駭客攻擊事件持續發酵,近期網路流傳,疑似有駭客在論壇公開販售 1660 萬筆病人個資,更傳出詐騙集團已支付10萬美元(約台幣328萬元) 買下資料。對此,衛福部長邱泰源今(7日)表示,已與數位部共同召開會議,並與全台關鍵醫院進行討論,將研擬醫院資安指引,加強防火牆機制,避免類似事件再發生。
馬偕醫院於2月9日遭駭客勒索軟體攻擊,導致門急診系統超過500台電腦當機,病人資料遭加密,駭客更揚言展開第二波攻擊。據傳,一名自稱「Crazy Hunter」的駭客於2月28日在論壇上公開兜售1660萬筆個資,但衛福部資訊處長李建璋表示,該名駭客與攻擊馬偕的團體屬同一組織,然而資料來源仍待檢調進一步調查,目前無法確認該筆個資是否確實來自馬偕。
針對駭客攻擊問題,立法院今日施政總質詢前,邱泰源接受媒體訪問時強調,衛福部第一時間已聯繫數位部召開多次會議,除了瞭解馬偕的狀況,也與台灣所有的關鍵醫院討論如何加強防範。
衛福部與數位部現正研擬醫院資安指引,設立嚴格防火牆,確保醫療機構的資訊安全。邱泰源強調,透過提升防禦能力,希望未來不會再發生類似資安事件。
此外,馬偕醫院先前回應,資安機制採取零信任架構,遭駭後已即時啟動資安應變作業,並通報衛福部資安聯防平台(H-ISAC)及警方偵辦,相關數據也已交由檢調單位比對,院方不再對事件多做回應。
 點擊閱讀下一則新聞








