PChome驚傳遭駭!Settra暗網點名支付系統 102GB資料疑外洩
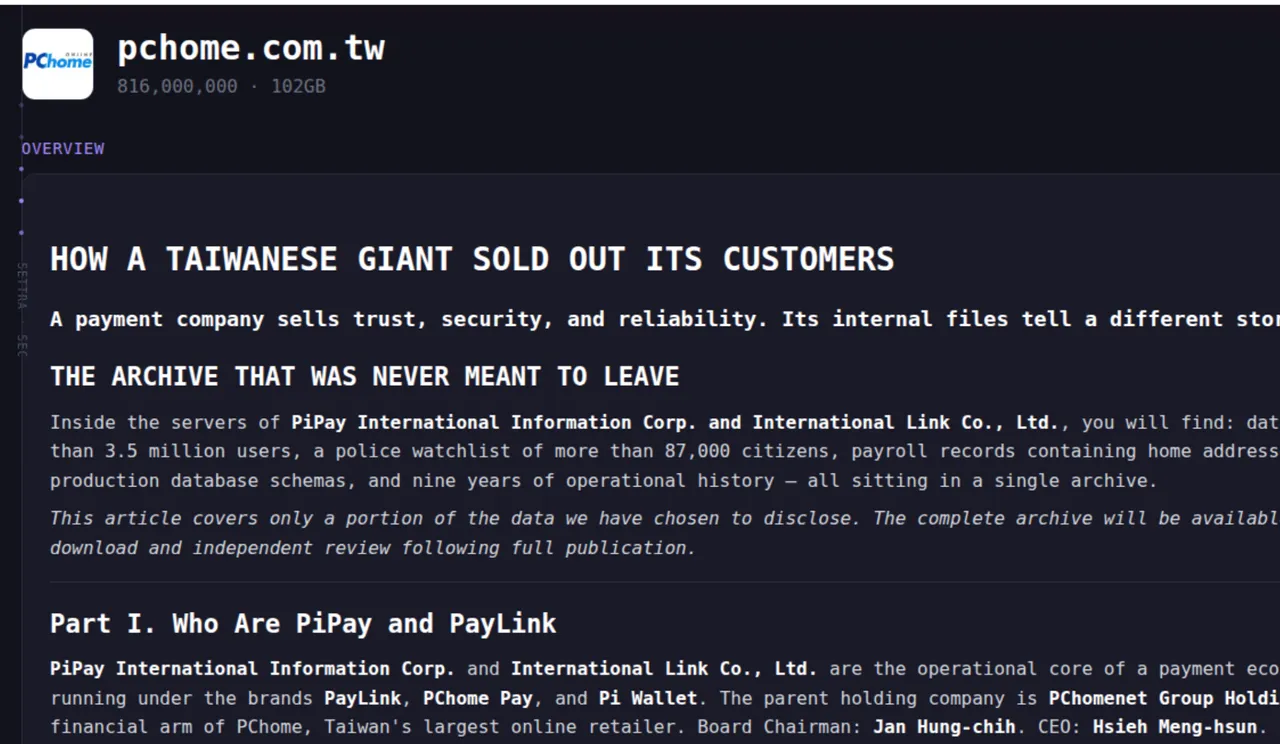
【記者趙筱文/台北報導】網路家庭PChome捲入遭駭疑雲。駭客組織Settra近日在暗網點名PChome,聲稱已於6月10日入侵PChome網頁與支付系統,並取得內部資料。勒索軟體情資索引網站Ransomware.live頁面也顯示,pchome.com.tw 被列入Settra相關受害者名單,頁面標示發現時間為2026年6月28日19時50分(UTC),推估攻擊日期為6月10日,國家標示為台灣,並附有疑似外洩截圖。

從頁面截圖可見,Settra相關貼文列出102GB資料量,並附上多張疑似外洩文件截圖,內容看似包含表單、履歷、人資資料與財務或稽核相關文件。貼文文字也提及PiPay、PayLink、Pi Wallet等支付相關業務,並聲稱資料涉及用戶資料、會員交易紀錄、內部系統架構、法遵與稽核文件、人資資料、反洗錢(AML)文件,以及多年營運紀錄等。
Ransomware.live頁面另列出由HudsonRock偵測到的Infostealer相關活動,包括疑似受感染員工帳號3242筆、受感染使用者帳號32063筆、第三方員工憑證3785筆,以及外部攻擊面187項。不過,這類Infostealer憑證外洩情資屬於外部監測結果,是否與本次Settra聲稱入侵事件直接相關,仍待進一步查證。
目前外傳資料的真實性、外洩規模與實際受影響範圍,仍待進一步查證。《壹蘋新聞網》已向網家進一步求證,截至發稿前,仍在等待回應。
Settra是2026年新崛起的勒索軟體組織,其運作模式採用典型的雙重勒索策略,也就是在加密企業系統前後,先行竊取資料,再以公開資訊作為施壓手段。不過,與傳統勒索組織不同的是,Settra更傾向將攻擊內容「文件化」,以類似調查報告的方式對外釋出,詳細描述入侵過程與資料內容,藉此提高企業面對品牌聲譽與法遵壓力的衝擊。
 點擊閱讀下一則新聞