公督盟自揭系統遭攻擊 捐款者個資恐外洩
攻擊者利用廠商內部系統漏洞取得管理權限
【施養正/綜合報導】公民監督國會聯盟12日傳出捐款系統遭到不明攻擊,捐款者姓名、電話及捐款紀錄等敏感資訊可能外洩。公督盟表示,現已緊急啟動個資防護,提醒捐款者提高警覺,慎防陌生來電詐騙。
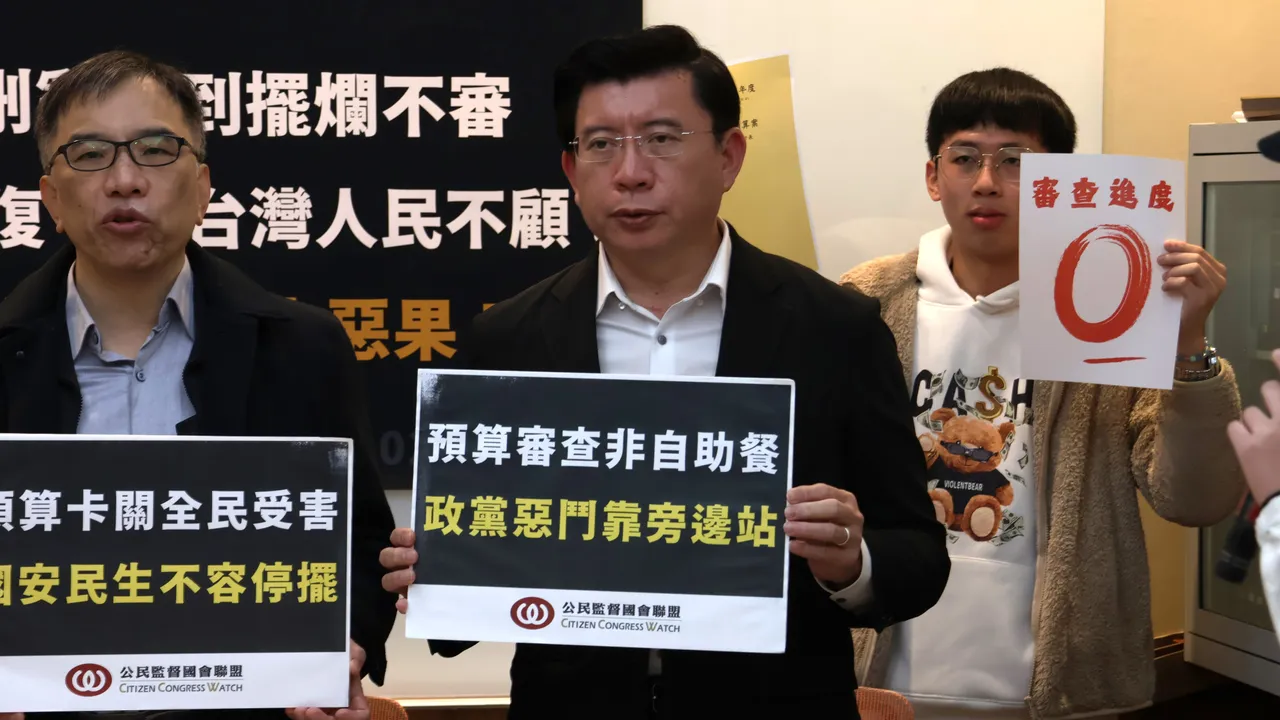
資料庫遭到攻擊
公督盟說明,9日接獲捐款管理系統服務廠商「網絡行動科技(NetiCRM)」通知,得知其內部伺服器遭外部攻擊者入侵,廠商初步亦曾通報部分來自境外IP的異常攻擊行為,實際攻擊者身分及來源仍待查證。
公督盟指出,當時第一時間與委外廠商釐清影響範圍,並啟動預防性防護措施。但12日上午接獲廠商最新調查結果,發現攻擊者利用廠商內部系統漏洞取得管理權限後,進一步針對公督盟工作人員使用的電子郵件系統、相關管理帳號及捐款管理資料庫進行攻擊。
公督盟表示,目前已確認公督盟捐款資料庫曾遭複製,可能外洩的資料包括捐款者姓名、電子郵件、電話、地址及捐款紀錄等。信用卡部分,則因過去在系統設計上已特別採脫鉤處理,因此不屬於這次個資外洩的範圍。
主動通知捐款者
公督盟表示,已調整應變措施,主動通知捐款者,並向主管機關內政部致電通報資安事件,同時尋求外部專業資安團隊協助,全面檢視相關帳號及系統安全。公督盟也將持續與NetiCRM合作處理後續事宜,釐清實際外洩資料範圍及可能影響,督促廠商落實系統修復,並檢討委外系統管理及個資保護機制。目前已暫時關閉線上捐款頁面,民眾仍可自行透過ATM轉帳或銀行匯款方式捐款支持。
公督盟提醒,不會要求捐款者操作ATM、轉帳辦理退款或變更扣款設定,若接獲以「重複扣款」、「捐款設定錯誤」或「辦理退款」為由的陌生電話及訊息,務必提高警覺。
 點擊閱讀下一則新聞