開雙重驗證也可能中招 Google揭3大詐騙陷阱
假通知混入行事曆、QR Code遭掉包 「五不」守則降低帳號與荷包風險
【記者趙筱文/台北報導】收到繳費通知先別急著點,掃描QR Code也得多看一眼!Google公布最新詐騙趨勢觀察,指出詐騙集團正利用雲端工具、假登入頁面與新科技投資話術設局,部分攻擊甚至能繞過雙重驗證,提醒民眾除了開啟帳號防護,也要留意日常操作中的陷阱。
Google指出,目前值得注意的三大手法,包括濫用數位工具與假冒身分、透過中間人攻擊及QR Code進行釣魚,以及假冒名人推銷投資或加密貨幣。詐騙訊息不再只出現在電子郵件,也可能混入每天使用的行事曆、雲端文件與網路廣告。
假通知混進行事曆 Google建議先改這項設定
第一類手法是利用使用者對熟悉工具的信任,在行事曆放入假通知,或將釣魚連結藏進雲端文件。台灣常見情境則包括冒充財經專家、公司高層,要求協助建立通訊群組,再逐步誘導匯款。
此外,詐騙集團也會假冒知名企業,寄出「欠費催繳」、「幸運得獎」或「錯誤扣款」通知,將民眾引導至假網站,騙取信用卡資料與動態密碼(OTP)。
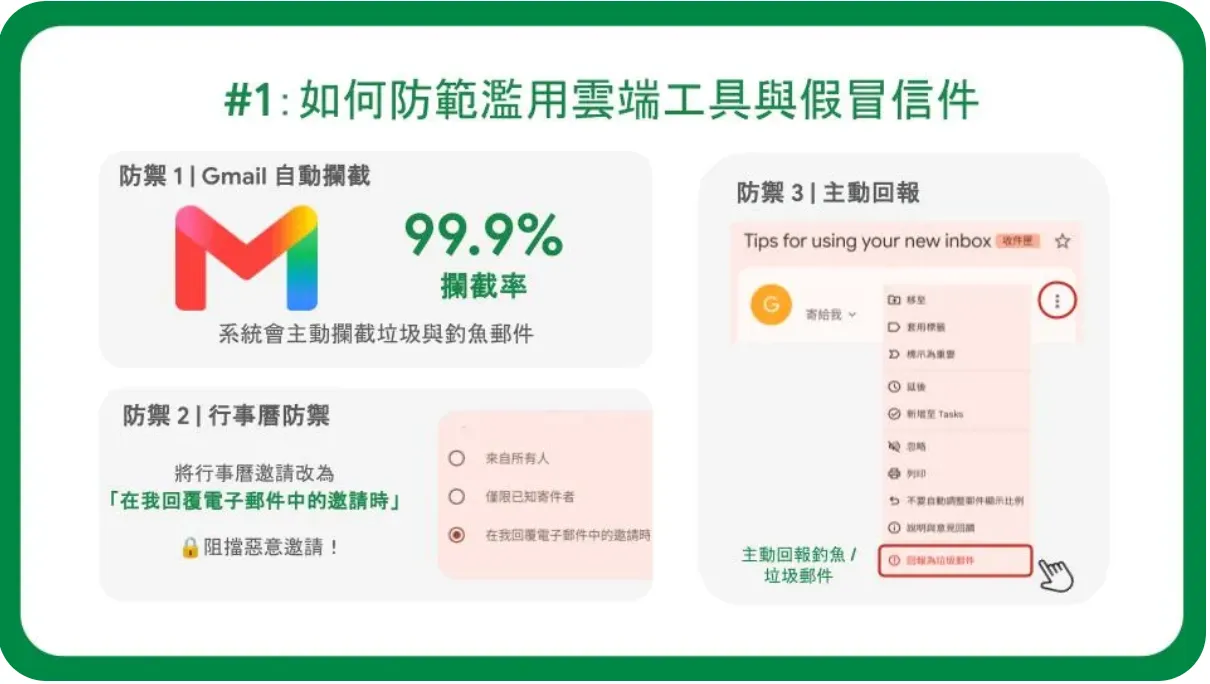
Google建議,使用者可調整Google行事曆的邀請設定,將自動加入邀請的選項改為「僅在我回覆時」,減少不明行程直接出現在行事曆中的機會;收到可疑郵件,也可使用Gmail內建功能回報網路釣魚或垃圾郵件。
假登入頁面同步偷驗證 QR Code也可能被掉包
第二類威脅是「中間人攻擊」(AiTM)。詐騙集團架設仿冒登入頁面,在使用者輸入帳密、完成驗證的同時,於幕後轉送登入資訊,並竊取登入後的連線憑證,藉此冒用帳號。因此,開啟雙重驗證仍須留意登入網址,不能將它視為絕對保證。
QR Code同樣可能成為釣魚入口,例如海報或餐廳桌上的條碼遭人貼上假貼紙,掃描後便被導向惡意網站。若發現條碼有覆貼痕跡,應先向店家或相關單位確認。
Google表示,正逐步導入「裝置綁定連線階段憑證」(DBSC),讓登入憑證與實體裝置綁定,降低憑證遭竊後被拿到其他裝置使用的風險,並鼓勵使用者採用密碼金鑰。
名人推薦、高報酬別急信 小心假投資教學
第三類是以新科技包裝的投資詐騙。除了假冒名人推薦,也可能宣稱提供加密貨幣空投、挖礦軟體或自動證券交易機器人,誘使民眾安裝不明軟體,甚至照著教學貼上惡意程式碼,讓數位錢包暴露於風險之中。
面對上述陷阱,Google整理日常「五不」守則,提醒使用者從操作習慣降低受騙機會:
- 不隨意代開群組:遇到自稱名人或主管的陌生來信,要求代建通訊群組,應先查證身分。
- 不盲目掃描QR Code:條碼若有額外覆貼等異常情況,先確認來源再掃描。
- 不直接點擊登入或繳費連結:收到通知後,改從既有書籤或手動輸入官方網址查詢。
- 不自動接受行事曆邀請:調整邀請加入設定,減少惡意通知混入。
- 不輕信保證獲利話術:遇到高報酬、零風險等投資宣傳,應提高警覺,有疑慮可撥打165反詐騙專線查證。
 點擊閱讀下一則新聞